Domain stiftleisten.de kaufen?
Wir ziehen mit dem Projekt
stiftleisten.de um.
Sind Sie am Kauf der Domain
stiftleisten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain stiftleisten.de kaufen?
Wie werden Stiftleisten verwendet und welche verschiedenen Arten von Stiftleisten gibt es?
Stiftleisten werden verwendet, um elektronische Bauteile wie Platinen miteinander zu verbinden. Es gibt gerade Stiftleisten, abgewinkelte Stiftleisten und Buchsenleisten. Die verschiedenen Arten ermöglichen unterschiedliche Anschlussmöglichkeiten je nach Anforderung. **
Wie werden Stiftleisten in der Elektronikindustrie verwendet? Wo können Stiftleisten in verschiedenen Anwendungen eingesetzt werden?
Stiftleisten werden in der Elektronikindustrie verwendet, um elektronische Bauteile miteinander zu verbinden. Sie dienen als Schnittstelle zwischen Leiterplatten und anderen Baugruppen. Stiftleisten finden Anwendung in verschiedenen Bereichen wie der Automobilindustrie, der Telekommunikation und der Unterhaltungselektronik. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
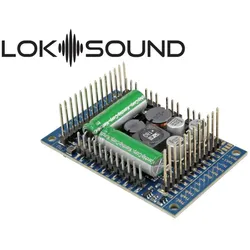
ESU 58515 - LokSound 5 XL - Stiftleisten -ESU 58515 - LokSound 5 XL -er LokSound 5 XL Decoder ist ein richtig großer Brocken. Das muss er auch sein, denn er ist für den Einsatz in Gartenbahn- oder Spur 1-Loks vorgesehen. Sein integriertes, leistungsmäßig angepasstes PowerPack sorgt für sicheren Betrieb auch auf dreckigen Schienen.Der LokSound 5 XL misst 51mm x 40 mm und wird von uns in zwei Varianten geliefert: Neben einer Variante mit robusten Schraubanschlussklemmen für einen nachträglichen Einbau auch in ältere Modelle gibt es eine Version mit Stiftleisten. Dieser Decoder passt in alle Loks, in denen ein älterer LokSound XL Decoder verbaut war. Betriebsarten -ie alle Familienmitglieder ist auch der LokSound 5 XL ein echter Multiprotokoll-Decoder. Er beherrscht das Datenformat DCC ebenso wie Motorola®, Selectrix® und M4. Im DCC-Format sind 14 bis 128 Fahrstufen so selbstverständlich wie 2- und 4-stellige Adressen und bis zu 32 Funktionen. Dank RailComPlus® melden sich die Decoder an einer geeigneten Digitalzentrale vollautomatisch an. Die LGB®-Kettensteuerung kann mit älteren LGB®-Steuerungen die Funktionstasten korrekt auslösen.Der Decoder beherrscht alle DCC Programmiermodi und dank RailCom® können mit passenden Zentralen die CV-Werte auf dem Hauptgleis ausgelesen werden. Für Zentralen, die nur die CVs von 1-255 programmieren können existieren Hilfsregister.Motorola®-Anwender profitieren von bis zu 28 Fahrstufen bei 255 Adressen. Drei weitere Motorola®-Adressen ermöglichen die Auslösung von 16 Funktionen. Ein eingebauter Programmiermodus macht auch mit der ehrwürdigen Control Unit 6021 eine Umprogrammierung möglich.Das M4-Protokoll gestattet eine automatische Anmeldung an mfx®-kompatiblen Zentralen. Der LokSound 5 XL Decoder erkennt die Märklin® Bremsstrecken ebenso wie ZIMO® HLU Bremsbefehle oder das Lenz® ABC System. Auch das Bremsen mit DCC-Bremsbausteinen oder mit Gleichspannung ist möglich. Darüber hinaus hält er auch bei einer Selectrix® Bremsdiode an. Eine ABC-Pendelzugautomatik ermöglicht das automatische Pendeln zwischen zwei Bahnhöfen.Der LokSound 5 XL Decoder kann auf analogen Gleich- und Wechselstrombahnen eingesetzt werden.Sound -er LokSound 5 XL Decoder kann bis zu 10 Kanäle gleichzeitig wiedergeben. Jeder Kanal kann hierbei mit bis zu 16 Bit / 31250 kHz aufgelöst werden und bietet endlich HiFi-Qualität auf Ihrer Anlage. Es ist praktisch kein Unterschied zum Original mehr hörbar. Eine Doppel Class-D Audioendstufe mit bis zu zwei mal 6W Ausgangsleistung steuert die Lautsprecher an, die zwischen 4 Ohm und 32 Ohm Impedanz haben dürfen. Die Laustärke kann mit zwei optionalen Potentiometern getrennt geregelt werden. Der riesige 128 Mbit Soundspeicher sorgt für genügend Kapazität.Alle Einzelgeräusche können individuell in der Lautstärke angepasst werden. Die superflexible Soundengine ohne starren Ablaufplan erlaubt die vorbildgenaue Simulation aller denkbaren Schienenfahrzeuge. Drei separat einstellbare Bremsfunktionen und zwei alternative Lastszenarien geben Ihnen die maximale Kontrolle über Ihre Fahrzeuge.Funktionen -eder LokSound 5 XL Decoder ist mit 12 verstärkten Funktionsausgängen ausgestattet. Daneben sind noch 7 weitere Logikpegel-Ausgänge vorhanden, die auf Wunsch auch (4 Stück) RC-Servos sowie SUSI-Erweiterungsmodule ansteuern können. Alle wichtigen Lichtfunktionen sind vorhanden. Die Helligkeit jedes Ausgangs kann separat eingestellt werden. Der Decoder beherrscht das automatische An- und Abdrücken beim Entkuppeln für ROCO®, Krois® und Telex®-Kupplungen. 3 Sensoreingänge können auf Wunsch Funktionen auslösen.Motorsteuerung -ie Motorsteuerung des LokSound 5 XL wurde erneut grundlegend verbessert. Eine variabel einstellbare PWM-Taktfrequenz von 10kHz bis 50kHz sorgt gerade bei Glockenankermotoren für einen superleisen Betrieb - Das typische Brummen gehört der Vergangenheit an. Die Lastregelung kann nun mit bis zu 10 CVs auch an schwierige Fälle angepasst werden. Die einzigartige Autotune Funktion ermöglicht das automatische Einmessen des Decoders an den Motor. Der LokSound 5 XL Decoder liefert mit bis zu 5.0A (Dauerstrom: 4.0A) Motorstrom genügend Saft auch für PIKO® G-Spur Loks sowie zweimotorige Loks mit Bühler®- oder Mabuchi®-Motor.190,88 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wofür werden Stiftleisten in der Elektronikindustrie verwendet und welche verschiedenen Arten von Stiftleisten gibt es?
Stiftleisten werden in der Elektronikindustrie verwendet, um elektronische Bauteile miteinander zu verbinden. Es gibt verschiedene Arten von Stiftleisten, wie zum Beispiel einreihige, zweireihige, gestapelte oder gewinkelte Stiftleisten. Jede Art hat spezifische Anwendungen und Vorteile je nach den Anforderungen des jeweiligen Projekts. **
-
Wie werden Stiftleisten in der Elektronikindustrie verwendet und welche verschiedenen Arten von Stiftleisten gibt es?
Stiftleisten werden in der Elektronikindustrie verwendet, um elektronische Bauteile miteinander zu verbinden. Es gibt verschiedene Arten von Stiftleisten, wie zum Beispiel einreihige, zweireihige, gewinkelte oder gestapelte Stiftleisten. Jede Art hat spezifische Anwendungen je nach den Anforderungen des Designs. **
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Praxishandbuch SteckverbinderPraxishandbuch Steckverbinder , Das Praxishandbuch Steckverbinder ist ein Nachschlagewerk für die Geräteentwicklung und für den Einsatz von Steckverbindern. Entwickler und Anwender erhalten umfassende Informationen zu den technischen Grundlagen, zur optimalen Auswahl sowie zur Weiterverarbeitung von Steckverbindern im Fertigungsprozess elektronischer Baugruppen. Darüber hinaus beinhaltet das Buch zahlreiche Expertenbeiträge, die auf spezielle Themen der elektrischen Steckverbinder eingehen und diese in Tiefe beleuchten. Dazu werden eine umfangreiche Steckverbinder-Datenbank und ein Deutsch-Englisch-Fachglossar mit rund 600 Begriffen und Kurzdefinitionen bereitgestellt. Für die dritte Auflage wurde das Praxishandbuch umfassend überarbeitet und aktualisiert. Im Fokus der Überarbeitung standen insbesondere die folgenden Themen: ¿ Ergänzung der Kontaktwerkstoffe durch neue, jetzt am Markt befindliche Legierungen - auch im Hinblick auf Nachhaltigkeit und den CO2-Fußabdruck (PCF) ¿ Ergänzung der neuesten Trends bei Silberoberflächen für Hochstromanwendungen ¿ Fokussierung auf zinn- und nickelbasierte Oberflächen zur Kostenreduktion ¿ Berücksichtigung der neuesten Trends und Normen bei Single-Pair-Ethernet-Steckverbindern Aus dem Inhalt: ¿ Steckverbinder-Bestandteile ¿ Unterschiedliche Anschlusstechniken ¿ Isolatormaterialien ¿ Kontaktmaterialien, Kontaktpunkt, Kontaktoberflächen und Kontaktwiderstand ¿ Abschirmmaßnahmen, Verriegelung der Steckverbinder ¿ Gehäuse und Mechanik ¿ Thermische Charakteristik eines Steckverbinders ¿ Whisker-Wachstum und Oberflächen zur Whisker-Reduzierung ¿ Steckverbinder in der Leistungselektronik ¿ Steckverbinder für hohe Datenraten ¿ Steckverbinder auswählen, qualifizieren und bewerten ¿ USB-C - Eine Steckverbindung, nicht nur für USB-Anwendungen ¿ M12 Push-Pull Steckverbinder nach IEC 61076-2-012 ¿ Steckverbinder für Single-Pair-Ethernet ¿ Steckverbinder für neue Fahrzeugarchitekturen und Bordnetze ¿ Optische Steckverbindungen für Kommunikationsnetze ¿ Kabellose Übertragung ¿ Komponentendesign für die automatisierte Kabelsatzfertigung ¿ Modulare Steckverbinder: Kompakte und flexible Schnittstellen für Produktionsanlagen ¿ Entwicklungen für Spezialanwendungen ¿ CAE-Simulation als unterstützendes Werkzeug im Entwicklungsprozess für Steckverbinder ¿ Weiterverarbeitung von Steckverbindern im Fertigungsprozess ¿ Qualitätsabsicherung der Dichtheit von Steckverbindern im Produktionsprozess ¿ Deutsch-Englisch-Fachglossar ¿ Steckverbinder-Datenbank , Autopflege & Aufbereitung > Auto-Anbau- & -Zubehörteile , Auflage: 3. Auflage, Erscheinungsjahr: 20240603, Produktform: Leinen, Redaktion: Endres, Herbert, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 528, Keyword: ATEX-Richtlinie; Abschirmmaßnahmen; Anwendungsfälle; Assemblage Werkzeuge; Beilaufdraht; Blisterbildung; Brown Powder; Common-Mode Impedanz; Connectors; Crimpen; Diallylphtalat; Dielektrizitätskonstante; Drahtcrimp; EMV-Schirmfaktor; ENIG; Einpressen; Einpresstechnik; Electroless Nickle Gold; ElectrolessNickle Gold; Elektronikentwicklung; Entriegelungstasten; Eye of a Needle; Geräteentwicklung; Gleichtakt; HAL; High Voltage Interlock Loop; Hochstromanwendungen; Hochstromverbinder; Hot Air Leveling; Hybrid-Steckverbinder; IPxx wasserdicht; Industriesteckverbinder; Isolationscrimp; Kontaktwiderstand; Larsson-Miller Parameter; Leistungselektronik; Leiterplattensteckverbinder; Lötpads, Fachschema: Verbindung (technisch) - Verbindungselement~Technologie~Fertigungstechnik, Fachkategorie: Technologie, allgemein~Fertigungstechnik und Ingenieurwesen, Warengruppe: HC/Technik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 246, Breite: 177, Höhe: 27, Gewicht: 1218, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,89,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie werden Stiftleisten verwendet und welche verschiedenen Arten von Stiftleisten gibt es?
Stiftleisten werden verwendet, um elektronische Bauteile wie Platinen miteinander zu verbinden. Es gibt gerade Stiftleisten, abgewinkelte Stiftleisten und Buchsenleisten. Die verschiedenen Arten ermöglichen unterschiedliche Anschlussmöglichkeiten je nach Anforderung. **
-
Wie werden Stiftleisten in der Elektronikindustrie verwendet? Wo können Stiftleisten in verschiedenen Anwendungen eingesetzt werden?
Stiftleisten werden in der Elektronikindustrie verwendet, um elektronische Bauteile miteinander zu verbinden. Sie dienen als Schnittstelle zwischen Leiterplatten und anderen Baugruppen. Stiftleisten finden Anwendung in verschiedenen Bereichen wie der Automobilindustrie, der Telekommunikation und der Unterhaltungselektronik. **
-
Wofür werden Stiftleisten in der Elektronikindustrie verwendet und welche verschiedenen Arten von Stiftleisten gibt es?
Stiftleisten werden in der Elektronikindustrie verwendet, um elektronische Bauteile miteinander zu verbinden. Es gibt verschiedene Arten von Stiftleisten, wie zum Beispiel einreihige, zweireihige, gestapelte oder gewinkelte Stiftleisten. Jede Art hat spezifische Anwendungen und Vorteile je nach den Anforderungen des jeweiligen Projekts. **
-
Wie werden Stiftleisten in der Elektronikindustrie verwendet und welche verschiedenen Arten von Stiftleisten gibt es?
Stiftleisten werden in der Elektronikindustrie verwendet, um elektronische Bauteile miteinander zu verbinden. Es gibt verschiedene Arten von Stiftleisten, wie zum Beispiel einreihige, zweireihige, gewinkelte oder gestapelte Stiftleisten. Jede Art hat spezifische Anwendungen je nach den Anforderungen des Designs. **
Ähnliche Suchbegriffe für Ransomware
-
ESU 58515 - LokSound 5 XL - Stiftleisten -ESU 58515 - LokSound 5 XL -er LokSound 5 XL Decoder ist ein richtig großer Brocken. Das muss er auch sein, denn er ist für den Einsatz in Gartenbahn- oder Spur 1-Loks vorgesehen. Sein integriertes, leistungsmäßig angepasstes PowerPack sorgt für sicheren Betrieb auch auf dreckigen Schienen.Der LokSound 5 XL misst 51mm x 40 mm und wird von uns in zwei Varianten geliefert: Neben einer Variante mit robusten Schraubanschlussklemmen für einen nachträglichen Einbau auch in ältere Modelle gibt es eine Version mit Stiftleisten. Dieser Decoder passt in alle Loks, in denen ein älterer LokSound XL Decoder verbaut war. Betriebsarten -ie alle Familienmitglieder ist auch der LokSound 5 XL ein echter Multiprotokoll-Decoder. Er beherrscht das Datenformat DCC ebenso wie Motorola®, Selectrix® und M4. Im DCC-Format sind 14 bis 128 Fahrstufen so selbstverständlich wie 2- und 4-stellige Adressen und bis zu 32 Funktionen. Dank RailComPlus® melden sich die Decoder an einer geeigneten Digitalzentrale vollautomatisch an. Die LGB®-Kettensteuerung kann mit älteren LGB®-Steuerungen die Funktionstasten korrekt auslösen.Der Decoder beherrscht alle DCC Programmiermodi und dank RailCom® können mit passenden Zentralen die CV-Werte auf dem Hauptgleis ausgelesen werden. Für Zentralen, die nur die CVs von 1-255 programmieren können existieren Hilfsregister.Motorola®-Anwender profitieren von bis zu 28 Fahrstufen bei 255 Adressen. Drei weitere Motorola®-Adressen ermöglichen die Auslösung von 16 Funktionen. Ein eingebauter Programmiermodus macht auch mit der ehrwürdigen Control Unit 6021 eine Umprogrammierung möglich.Das M4-Protokoll gestattet eine automatische Anmeldung an mfx®-kompatiblen Zentralen. Der LokSound 5 XL Decoder erkennt die Märklin® Bremsstrecken ebenso wie ZIMO® HLU Bremsbefehle oder das Lenz® ABC System. Auch das Bremsen mit DCC-Bremsbausteinen oder mit Gleichspannung ist möglich. Darüber hinaus hält er auch bei einer Selectrix® Bremsdiode an. Eine ABC-Pendelzugautomatik ermöglicht das automatische Pendeln zwischen zwei Bahnhöfen.Der LokSound 5 XL Decoder kann auf analogen Gleich- und Wechselstrombahnen eingesetzt werden.Sound -er LokSound 5 XL Decoder kann bis zu 10 Kanäle gleichzeitig wiedergeben. Jeder Kanal kann hierbei mit bis zu 16 Bit / 31250 kHz aufgelöst werden und bietet endlich HiFi-Qualität auf Ihrer Anlage. Es ist praktisch kein Unterschied zum Original mehr hörbar. Eine Doppel Class-D Audioendstufe mit bis zu zwei mal 6W Ausgangsleistung steuert die Lautsprecher an, die zwischen 4 Ohm und 32 Ohm Impedanz haben dürfen. Die Laustärke kann mit zwei optionalen Potentiometern getrennt geregelt werden. Der riesige 128 Mbit Soundspeicher sorgt für genügend Kapazität.Alle Einzelgeräusche können individuell in der Lautstärke angepasst werden. Die superflexible Soundengine ohne starren Ablaufplan erlaubt die vorbildgenaue Simulation aller denkbaren Schienenfahrzeuge. Drei separat einstellbare Bremsfunktionen und zwei alternative Lastszenarien geben Ihnen die maximale Kontrolle über Ihre Fahrzeuge.Funktionen -eder LokSound 5 XL Decoder ist mit 12 verstärkten Funktionsausgängen ausgestattet. Daneben sind noch 7 weitere Logikpegel-Ausgänge vorhanden, die auf Wunsch auch (4 Stück) RC-Servos sowie SUSI-Erweiterungsmodule ansteuern können. Alle wichtigen Lichtfunktionen sind vorhanden. Die Helligkeit jedes Ausgangs kann separat eingestellt werden. Der Decoder beherrscht das automatische An- und Abdrücken beim Entkuppeln für ROCO®, Krois® und Telex®-Kupplungen. 3 Sensoreingänge können auf Wunsch Funktionen auslösen.Motorsteuerung -ie Motorsteuerung des LokSound 5 XL wurde erneut grundlegend verbessert. Eine variabel einstellbare PWM-Taktfrequenz von 10kHz bis 50kHz sorgt gerade bei Glockenankermotoren für einen superleisen Betrieb - Das typische Brummen gehört der Vergangenheit an. Die Lastregelung kann nun mit bis zu 10 CVs auch an schwierige Fälle angepasst werden. Die einzigartige Autotune Funktion ermöglicht das automatische Einmessen des Decoders an den Motor. Der LokSound 5 XL Decoder liefert mit bis zu 5.0A (Dauerstrom: 4.0A) Motorstrom genügend Saft auch für PIKO® G-Spur Loks sowie zweimotorige Loks mit Bühler®- oder Mabuchi®-Motor.190,88 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Ransomware und Cyber-Erpressung, Fachbücher von Sherri Davidoff, Matt Durrin, Karen SprengerRansomware und Cyber-Erpressung – Sie können etwas dagegen tun. Sie verstehen, wie Angreifer vorgehen. Sie lernen, wie Sie vorgehen, wenn es Sie erwischt hat. Sie wissen, welche Massnahmen Sie jetzt ergreifen müssen, damit Sie eine Erpressung so gut wie möglich überstehen oder gar vermeiden. „Ransomware und Cyber-Erpressung“ ist der ultimative praktische Leitfaden, um eine Ransomware-Erpressung, ein Denial-of-Service und andere Formen der Cyber-Erpressung zu überleben. Anhand ihrer eigenen, bisher unveröffentlichten Fallbibliothek zeigen die Cybersicherheitsexperten Sherri Davidoff, Matt Durrin und Karen E. Sprenger Ihnen, wie Sie schneller reagieren, den Schaden minimieren, effizienter ermitteln, die Wiederherstellung beschleunigen und von vornherein verhindern, dass so etwas überhaupt erst passiert. Bewährte Checklisten helfen Ihnen und Ihren Sicherheitsteams dabei, während des gesamten Lebenszyklus schnell und effektiv zusammenzuarbeiten. Sie lernen Folgendes: verschiedene Formen von Cyber-Erpressung und deren Entwicklung verstehen, Bedrohungen identifizieren, Angriffe eindämmen und „Patient Zero“ ausfindig machen, Lösegeldverhandlungen erfolgreich führen und, wenn nötig, Lösegeldforderungen sicher bezahlen, das Risiko von Datenverlust und Neuinfektion verringern, ein ganzheitliches Cybersicherheitsprogramm aufbauen, das Ihr Risiko, gehackt zu werden, minimiert. Dieser Leitfaden ist von unmittelbarem Nutzen für alle, die mit Prävention, Reaktion, Planung oder Richtlinien zu tun haben, insbesondere CIOs, CISOs, Sicherheitsexperten, Administratoren, Verhandlungsführer, Führungskräfte und Ermittler.44,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.